

AIが取り込むパッケージを、
インストール前に自動チェック
対象のスタートアップスクリプトに、Takumi byGMOの「Guard」機能を有効化するコマンドを追加しました。既定では無効です。実行すると、対応レジストリへの通信がこの機能経由に切り替わり、悪性と判定されたパッケージを取得前に遮断します。
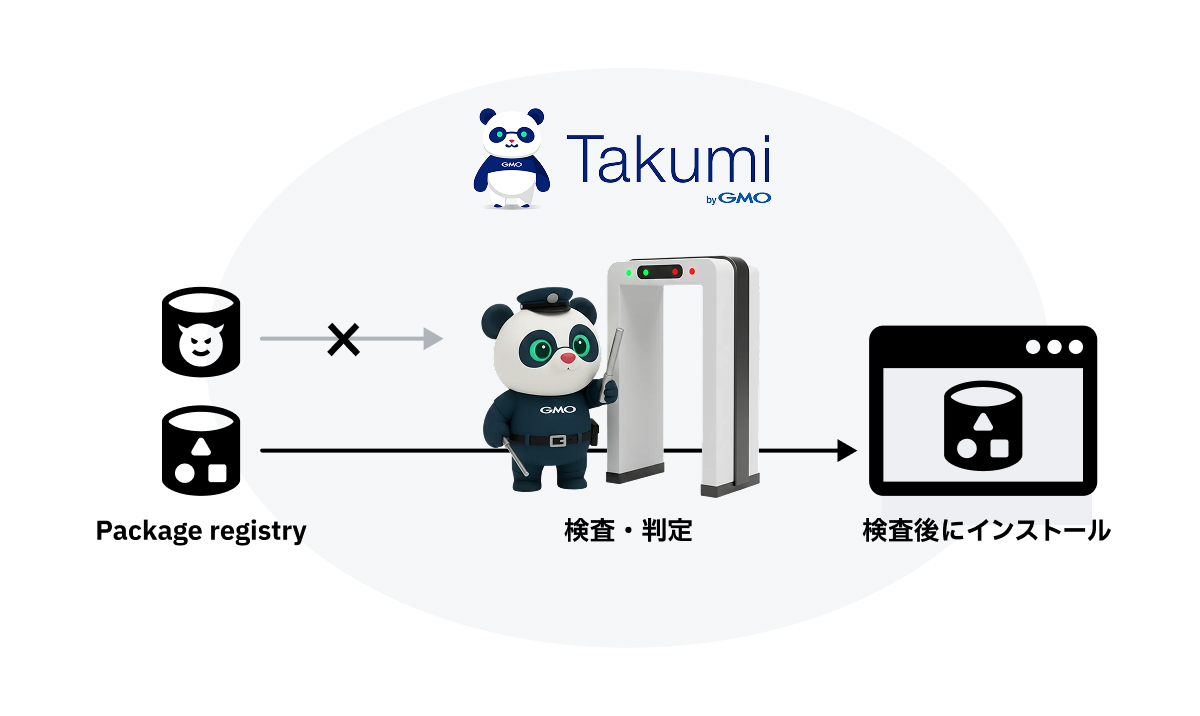
※機能イメージ。検査通過はパッケージの完全な安全性を保証するものではありません。有効化コマンドを実行するまでこの経路は使われません。
※対応:npm・pip/uv・RubyGems・Go modules・Composer(使用中のものを自動検出)
※既存コードの変更不要
※インストール済みパッケージの事後スキャン機能ではありません
Background
「まず動かす」を、無防備にしない。
AIエージェントがパッケージの追加やコマンド実行を支援する場面では、ユーザーが依存関係を一つずつ確認できないことがあります。Takumi byGMOの「Guard」機能は、パッケージを取得する経路で検査を行い、開発の手軽さを大きく変えずに対策を追加します。
-
Risk
01パッケージが増えやすい
AIエージェントは、環境構築のために多数のパッケージを短時間で自動インストールします。
-
Risk
02名前だけでは判別しにくい
AIエージェントが取得したパッケージが正規品か偽物かを、ユーザーが目視だけで見分けるのは困難です。
-
Risk
03導入時の対策が後回しになる
まず動作確認を優先したい開発者ほど、パッケージ取得経路の対策まで手が回りません。
How it works
レジストリとAI環境の「間」で、取得時に検査する。
対応するコマンドを実行すると、Takumi byGMOの「Guard」機能(GMO Flatt Security提供)が有効になります。既存の管理スクリプトとは別に用意された、独立したコマンドです。実行するまではレジストリ設定は変更されません。有効化すると、対応するパッケージレジストリへの接続先がこの機能経由に切り替わり、悪性と判定されたパッケージはサーバーへインストールされる前にブロックされます。
-
STEP 01
対象のスタートアップスクリプトを選択
対応スクリプト一覧からAIツールの環境を構築します。
-
STEP 02
ユーザーが有効化コマンドを実行
既存の管理スクリプトとは別の専用コマンドから、任意のタイミングで設定します。
-
STEP 03
ここで検査
使用中のパッケージ管理ツール(npm・pipなど)だけを検出し、取得時に悪性の有無を判定します。
-
STEP 04
検査後にインストール
ブロック対象ではないパッケージが取得されます。
既定は無効(OFF)です。自動で有効になることはありません。サーバー作成後、ユーザーが有効化コマンドを実行した時点からこの機能経由に切り替わります。レジストリ設定は実行時点のスナップショットとして書き込まれるため、後から別のパッケージマネージャー(npm・pipなど)を追加した場合は再実行が必要です。
Supported templates
対応スタートアップスクリプト一覧
対象のスタートアップスクリプトからAIツールを導入すると、有効化コマンドが使えるようになります。必要なタイミングで実行するだけで、Takumi byGMOの「Guard」機能(GMO Flatt Security提供)によるパッケージ検査が有効になります。同梱対象のスタートアップスクリプトは提供開始時点の予定であり、変更となる場合があります。
-

Antigravity CLI
パッケージ検査対応 -

Claude Code
パッケージ検査対応 -

Codex CLI
パッケージ検査対応 -

OpenCode
パッケージ検査対応 -

Hermes Agent
パッケージ検査対応 -

NanoClaw
パッケージ検査対応 -

OpenClaw
パッケージ検査対応
AIコーディングエージェント
AIタスク実行エージェント
Features
AIツールの導入と、不正パッケージ対策をまとめて。
-
有効化コマンドを
あらかじめ用意環境構築後に別の対策ツールを探して導入する手間を減らします。既定は無効で、利用は任意です。
-
コマンドで
有効化・確認・解除既存の管理スクリプトとは独立した/root/takumi-guard.shから、status(状態確認)・enable(匿名モードで有効化)・register <メールアドレス>(メール登録)・login <トークン>(認証モードへ切り替え)・renew <トークン>(トークン再発行)・disable(無効化)を行えます。
-

無料で
利用可能悪性パッケージをブロックする機能は追加費用なし。ConoHa VPSの利用料金は別途必要です。
Plans
有効化後の2つの使い方
これはConoHa VPSの別料金プランではなく、対応するスタートアップスクリプトに用意される有効化コマンドの使い方の違いです。いずれもConoHa VPSの利用料金に追加費用はかかりません。有効化コマンドを実行するまでは動作しません。
- ※ 組織全体への一括導入をご検討の場合は、Takumi byGMOの管理ツールによる有料の一括セットアップ機能をご利用いただけます。ConoHa VPSのプランや料金には含まれず、利用・お問い合わせはGMO Flatt Securityに直接行っていただく形になります。
Get started
サーバー構築後、利用したい機能に合わせて有効化。
-
STEP 01
サーバーを追加
ConoHa VPSのコントロールパネルからサーバーを追加します。
-
STEP 02
対象のスタートアップスクリプトを選択
対応するスタートアップスクリプトを選択します。
構築後、どちらかの方法で有効化(いずれも既定は無効・任意実行)
-
認証なしでブロックを開始
# /root/takumi-guard.sh enable
悪性と判定されたパッケージをブロックする機能を有効化します。
-
メール登録して通知も利用
# /root/takumi-guard.sh register <メールアドレス> → # /root/takumi-guard.sh login <発行されたトークン>
メールでトークンを発行し、ログインすることでブロック機能に加えて、インストール追跡と侵害通知を利用します。
- ※ この管理スクリプト(/root/takumi-guard.sh)はroot権限で実行し、全テンプレートで共通です。設定は実行時点の状態がそのまま反映される仕組みのため、新しいパッケージマネージャーを追加した場合は再実行が必要です。
Coverage
対策する範囲について
Takumi byGMOの「Guard」機能は、ユーザーが有効化コマンドを実行した後、対応レジストリからパッケージを取得するタイミングで機能します。サーバー全体を保護するウイルス対策や、脆弱性管理の製品とは役割が異なります。
-
対象となるもの
有効化後の、対応レジストリ経由のパッケージ取得
取得時に悪性と判定されたパッケージの遮断
メール認証利用時の追跡・通知
-
対象外のもの
有効化前にインストール済みのパッケージ
対応レジストリを経由しない直接ダウンロード
OS・アプリの脆弱性管理や侵入後の検知
よくある質問
-
いいえ。対象のスタートアップスクリプトには有効化コマンドが用意されますが、既定は無効(OFF)です。サーバー作成後にユーザーが/root/takumi-guard.sh enableなどを実行することで初めて有効になります。
-
悪性と判定されたパッケージをブロックする無料機能を、追加費用なしで利用できます。組織全体への一括導入をご検討の場合は、Takumi byGMOの管理ツールによる有料の一括セットアップ機能もご利用いただけます。ConoHa VPSの利用料金は別途必要です。
-
アプリケーションコードの変更は不要です。有効化コマンドを実行すると、対応レジストリの接続先がこの機能経由に切り替わります。
-
いいえ。この機能はパッケージ取得時に介入する仕組みで、インストール済みパッケージを事後的にスキャンする機能ではありません。
-
パッケージマネージャーとは、npmやpipのように、パッケージの取得・管理を行うツールです。npm・pip/uv・RubyGems・Go modules・Composerに対応しています。スタートアップスクリプトごとに、実際に使われているものだけが自動検出されて設定されます。
-
管理スクリプトから解除し、元のレジストリ設定へ戻せます。正式なコマンド表記はドキュメントで案内します。
